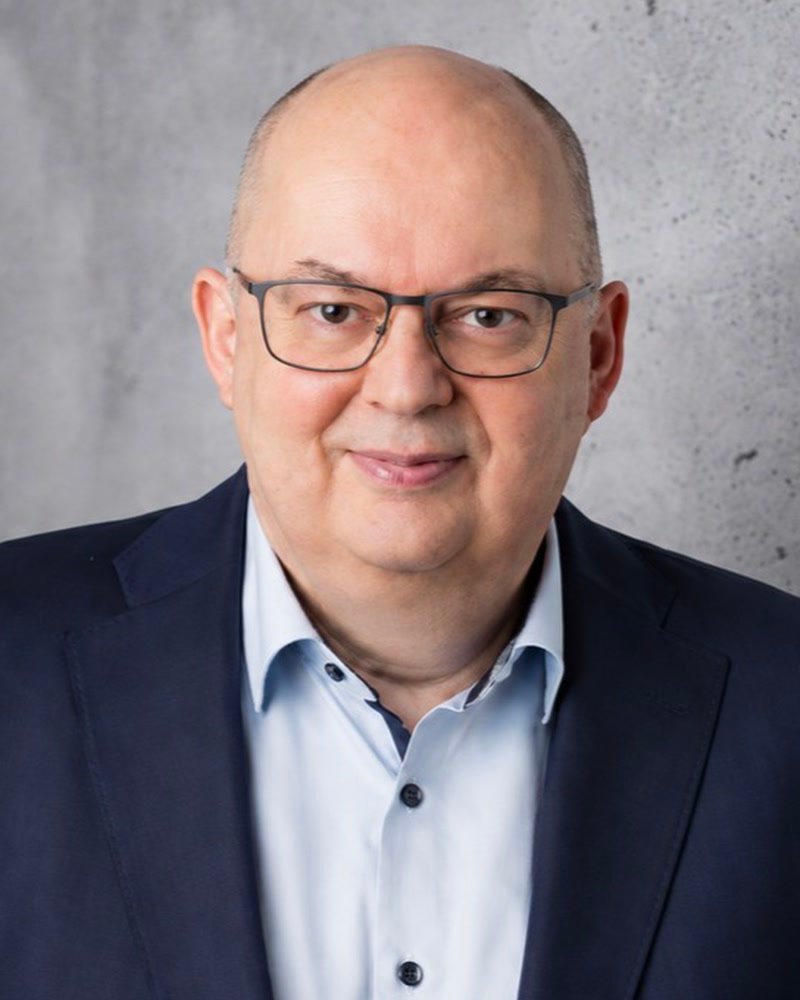
Martin Brehme · seit 2005

SAP-Berechtigungen, die passen.

SAP Security mit Schwerpunkt S/4HANA. Für Banken, Versicherungen, Chemie und Industrie.

Jeder bekommt genau den Zugriff, den seine Aufgabe braucht.Nicht mehr. Nicht weniger.

Ordnung in Ihren Rollen. Ruhe in der Prüfung.

Ich bin selbständiger Berater aus Darmstadt. Sie arbeiten direkt mit mir, vom ersten Gespräch bis zum Go-Live.

Martin Brehme · SAP-Berechtigungen & Security

SAP-Berechtigungen, die passen.

Seit 2005 sorge ich dafür, dass in Ihrem SAP jeder genau den Zugriff hat, den seine Aufgabe braucht. Selbständig, aus Darmstadt, remote und vor Ort im DACH-Raum.

Unverbindliches Erstgespräch anfragen

Ausgangslage

Rollen wachsen von allein. Ordnung nicht.

Das lässt sich ordnen, ohne Ihren Betrieb anzuhalten.

  1. 01

    Gewachsen statt gebaut.

    Rollen wurden über Jahre kopiert und erweitert. Heute weiß niemand mehr genau, wer was darf und warum.

  2. 02

    Die Prüfung steht vor der Tür.

    Der Wirtschaftsprüfer fragt nach kritischen Berechtigungen und Funktionstrennung. Die ehrliche Antwort wäre unangenehm.

  3. 03

    S/4HANA kommt, das alte Rollenkonzept nicht mit.

    Neue Fiori-Apps, Kataloge, Spaces und Pages. Spätestens im Test zeigt sich, dass die ECC-Rollen nicht mehr passen.

  4. 04

    Das läuft nicht nebenbei.

    Ihr Team hält den Betrieb am Laufen. Für ein sauberes Konzept fehlen schlicht Zeit und Leute.

  5. 05

    Go-Live mit angezogener Handbremse.

    Am ersten Tag fehlen Rechte, die Tickets stapeln sich, und der Monatsabschluss hängt.

Das Prinzip

So viel Zugriff wie nötig. So wenig wie möglich.

Darum geht es bei jeder Rolle, die ich baue. Probieren Sie es aus.

Wählen Sie eine oder mehrere Rollen.

  • Lieferant anlegen, geschlossen
  • Bestellung anlegen, geschlossen
  • Rechnung buchen, geschlossen
  • Zahllauf starten, geschlossen
  • Personalstamm pflegen, geschlossen
  • Gehälter einsehen, geschlossen
  • Berichte lesen, geschlossen
  • Benutzer und Rollen pflegen, geschlossen

Wählen Sie eine oder mehrere Rollen.

Bei mir sieht es wie folgt aus:

Jede Rolle hat einen klaren Zweck.

Kritische Kombinationen sind getrennt.

Jede Änderung ist nachvollziehbar.

So sieht ein Berechtigungskonzept aus, das passt.

Leistungen

Was ich für Sie tue.

Ein Prinzip für alles: Jede Rolle passt zu der Aufgabe, für die sie da ist.

01 / 03

Berechtigungen und S/4HANA

Vom neuen Rollenkonzept bis zur Pflege im Betrieb.

Ich entwerfe die Berechtigungsarchitektur für Ihr S/4HANA, von den Einzelrollen bis zu den Sammelrollen. Ob Greenfield oder Brownfield: Jede Rolle wird mit Fachbereichen und Key Usern abgestimmt und so dokumentiert, dass die Revision sie nachvollziehen kann.

PFCGEinzel- und SammelrollenGreenfieldBrownfield
Dazu ein Erstgespräch anfragen
Fiori-first heißt: Die Rolle denkt von der App aus, nicht von der Transaktion. Ich ordne Fiori-Apps und Transaktionen den richtigen Katalogen zu und gestalte Spaces und Pages so, dass Ihre Anwender finden, was sie brauchen. Und nur das.

KatalogeSpacesPagesFiori Launchpad
Dazu ein Erstgespräch anfragen

Mit Trace-Analysen sehe ich, was wirklich genutzt wird, statt zu raten. Danach pflege ich die Vorschlagswerte in SU24, baue überflüssige Rechte ab und bringe auch die Rollen für RFC- und Batch-Benutzer in Ordnung.

STAUTHTRACESU24RFC- und Batch-Benutzer
Dazu ein Erstgespräch anfragen

Nach dem Go-Live geht die Arbeit weiter: neue Mitarbeiter, neue Prozesse, neue Anträge. Ich pflege Ihre Rollen laufend und bearbeite Berechtigungsanträge, als festes monatliches Kontingent oder flexibel nach Bedarf.

RollenpflegeBerechtigungsanträgeKontingent
Dazu ein Erstgespräch anfragen

02 / 03

Security und Compliance

Damit Ihre nächste Prüfung ruhig verläuft.

Ich prüfe kritische Berechtigungen nach dem DSAG-Prüfleitfaden und zeige Ihnen klar, wo Handlungsbedarf besteht. Sie bekommen eine priorisierte Maßnahmenliste und Unterstützung bei IKS und Audit.

DSAG-PrüfleitfadenKritische BerechtigungenIKS
Dazu ein Erstgespräch anfragen

Wer Lieferanten anlegt, sollte nicht auch den Zahllauf starten. Mit SAP GRC Access Control und Process Control analysiere ich kritische SoD-Risiken und bereinige sie gemeinsam mit Ihren Role Ownern.

GRC Access ControlProcess ControlSoD-Analyse
Dazu ein Erstgespräch anfragen

Wenn Teile Ihrer Landschaft in der SAP Business Technology Platform laufen, prüfe ich auch dort, wer worauf zugreifen kann, und ordne es nach denselben Regeln wie im ERP.

SAP BTPCloud-Berechtigungen
Dazu ein Erstgespräch anfragen

03 / 03

Wissen weitergeben

Damit Ihr Team selbst sicher wird.

Ich schule Key User, Role Owner und Ihre internen Berechtigungsadministratoren, damit Ihr Team das Konzept versteht und Änderungen später selbst sicher umsetzt.

Key UserRole OwnerAdministratoren
Dazu ein Erstgespräch anfragen

Ich begleite Ihre Tests national und international und stimme mich mit Fachbereichen, Workstreams und externen Dienstleistern ab. So fallen fehlende Rechte im Test auf und nicht am ersten Produktivtag.

TestbegleitungRolloutinternational
Dazu ein Erstgespräch anfragen

Vorgehen

Vier Schritte. Ein Ansprechpartner.

Sie wissen jederzeit, wo wir stehen und was als Nächstes kommt.

  1. 01

    Erstgespräch

    Sie schildern die Lage, ich stelle Fragen und sage Ihnen offen, ob und wie ich helfen kann. Unverbindlich.

  2. 02

    Analyse

    Ich sehe mir Ihre Rollen, Benutzer und kritischen Berechtigungen im System an, mit Traces statt Vermutungen. Sie bekommen einen klaren Befund mit Prioritäten.

  3. 03

    Konzept und Umsetzung

    Gemeinsam mit Fachbereichen und Key Usern entsteht ein Rollenkonzept, das zu Ihren Prozessen passt. Ich baue es, teste es mit Ihnen und begleite den Go-Live.

  4. 04

    Übergabe

    Dokumentation, Schulung, saubere Übergabe an Ihr Team. Damit das Konzept auch ohne mich trägt.

Quick-Check

Wie prüfungsfest ist Ihr SAP?

Sechs Fragen, wie sie auch ein Wirtschaftsprüfer stellt. Die Auswertung passiert nur in Ihrem Browser, es werden keine Daten übertragen.

0 von 6 beantwortet

01Gibt es ein dokumentiertes Berechtigungskonzept, das in den letzten zwölf Monaten aktualisiert wurde?Mit Namenskonvention, Rollenmodell und beschriebenen Kontrollen.
02Werden SoD-Konflikte regelmäßig mit einem Regelwerk ausgewertet?Zum Beispiel mit SAP GRC Access Control oder einem vergleichbaren Werkzeug.
03Läuft Notfallzugriff über ein kontrolliertes Firefighter-Verfahren?Mit Protokoll und Auswertung, statt dauerhaft vergebenem SAP_ALL.
04Sind eigene Z-Transaktionen und Programme mit Berechtigungsprüfungen abgesichert?AUTHORITY-CHECK im Code und gepflegte Vorschlagswerte in SU24.
05Bestätigen die Fachbereiche die Rollenzuordnungen mindestens einmal im Jahr?Ein dokumentierter Review, auch Rezertifizierung genannt.
06Passt Ihr Rollenkonzept schon zu S/4HANA und Fiori?Kataloge, Spaces und Pages stimmen mit dem Rollenmodell überein.

Branchen

Wo genau hingeschaut wird.

Ich arbeite dort, wo Berechtigungen nicht nur funktionieren, sondern jeder Prüfung standhalten müssen.

seit 2005baue und prüfe ich SAP-Berechtigungen

rund 45.000Anwender in einer einzigen SAP-Landschaft eines weltweit tätigen Chemiekonzerns

  • Banken und Finanzdienstleister

    MaRisk und DORA verlangen begründete Rechte und regelmäßige Rezertifizierung. Ihr Rollenkonzept muss das belegen können.

  • Versicherungen

    Vertrags- und Gesundheitsdaten von Versicherten, dazu DORA. Hier zählt jede Antwort auf die Frage, wer was sehen darf.

  • Chemie und Industrie

    Tausende Anwender, viele Standorte und Gesellschaften. Das Rollenkonzept muss trotzdem einheitlich und wartbar bleiben.

  • Verteidigung und Hochtechnologie

    Geheimschutz und Exportkontrolle verlangen Zugriff strikt nach dem Need-to-know-Prinzip.

  • Gesundheitswesen

    Gesundheitsdaten zählen zu den besonders geschützten Daten der DSGVO. Jeder Zugriff muss sitzen.

Projekte

Woran ich gearbeitet habe.

Eine Auswahl aus über 20 Jahren: mehrere DAX-Konzerne, Banken und Versicherungen. Und was in den Projekten entstanden ist.

  • Börsennotierter TechnologiekonzernVerteidigung und SicherheitstechnikS/4HANA-Neueinführung mit Fiori-first-Rollenkonzept, Katalogen, Spaces und Pages. Ergebnis: eine skalierbare Berechtigungsarchitektur für die ganze Transformation.
  • Große KapitalverwaltungsgesellschaftFinanzdienstleistungNeues Berechtigungskonzept im Zuge der S/4HANA-Migration. Ergebnis: eine moderne Rollenstruktur aus Einzel- und Sammelrollen.
  • Internationales ChemieunternehmenChemieRollenkonzepte, Fiori-Kataloge und Trace-Analysen für die S/4HANA-Transformation. Ergebnis: eine revisionssichere Struktur für die internationale Migration.
  • Weltweit tätiger ChemiekonzernChemieRollendesign und Governance in einem globalen SAP-Programm. Ergebnis: einheitliche Prozesse in einer Landschaft mit rund 45.000 Anwendern.
  • Deutsche GroßbankBankenKritische SoD-Risiken mit SAP GRC analysiert und nach DSAG-Prüfleitfaden bereinigt. Ergebnis: weniger Compliance-Risiken, bessere Auditfähigkeit.
  • Finanz- und VersicherungsgruppeBanken und VersicherungenNeues Berechtigungskonzept unter regulatorischen Anforderungen. Ergebnis: eine revisionssichere und transparente Berechtigungsverwaltung.
  • Global tätiger TechnologiekonzernIndustrieSoD-Analysen, Rollen für RFC- und Batch-User, Unterstützung bei IKS und Audit. Ergebnis: deutlich weniger kritische Berechtigungsrisiken.
Außerdem
  • Spezialchemie
  • Großbanken
  • Softwarehaus für Banken
  • IT-Dienstleister im Gesundheitswesen
  • Internationales Bankprojekt im Nahen Osten

Aus Rücksicht auf meine Kunden nenne ich hier keine Namen. Konkrete Referenzen bespreche ich gern im persönlichen Gespräch.

Martin Brehme, selbständiger SAP-Berater für Berechtigungen und Security

Über mich

Sie buchen den Experten selbst.

Ich bin Martin Brehme, selbständiger SAP-Berater aus Darmstadt. Seit 2005 baue, prüfe und ordne ich Berechtigungen in SAP-Systemen, bei Banken und Versicherungen ebenso wie in Chemie, Industrie und Verteidigung.

Wenn Sie mich beauftragen, arbeite ich selbst an Ihrem System. Kein Beratungshaus, das nach dem Kick-off einen Junior aus dem Pool schickt. Sie haben einen Ansprechpartner, der Ihre Rollen kennt und Ihre Prüfer versteht.

Standort
Darmstadt, Rhein-Main
Einsatz
Remote und vor Ort in Deutschland, Österreich und der Schweiz
Schwerpunkte
S/4HANA, Fiori, SAP GRC, SAP Security
Erfahrung
Über 20 Jahre SAP-Berechtigungen

Martin Brehme

Fragen

Was Sie vorher wissen wollen.

Oft ja. Wie schnell ich starten kann, hängt von laufenden Projekten ab. Schreiben Sie mir, dann sage ich Ihnen offen, ab wann ich Zeit habe.

Beides. Vieles lässt sich remote erledigen. Für Workshops, Abstimmungen mit Fachbereichen und den Go-Live komme ich gern zu Ihnen. Im Rhein-Main-Gebiet kurzfristig, im übrigen DACH-Raum nach Absprache.

Für viele Vorhaben ja, und genau das ist der Vorteil: kurze Wege und kein Wissensverlust durch wechselnde Berater. In großen Programmen arbeite ich als Spezialist für Berechtigungen im Projektteam mit.

Ja. Ich arbeite regelmäßig mit Workstreams, Basis-Teams und externen Dienstleistern zusammen und kümmere mich gezielt um die Berechtigungen. Niemand muss dafür seinen Platz räumen.

Nein. Ein sauberes Rollenkonzept funktioniert auch ohne GRC. Wenn Sie SAP GRC Access Control einsetzen oder einführen wollen, nutze ich es für SoD-Analysen und die Bereinigung.

Das hängt davon ab, wie gut Ihre heutigen Rollen sind. Manchmal lohnt sich der Umbau, manchmal ist der saubere Neuaufbau der kürzere Weg. Das klären wir in der Analyse, mit Zahlen aus Ihrem System.

Ja. Die Prinzipien sind dieselben, nur der Umfang ist kleiner. Gerade ohne eigene Berechtigungsabteilung hilft ein erfahrener Ansprechpartner, der das Thema komplett übernimmt.

Sie schildern kurz Ihre Lage, ich stelle Fragen und sage Ihnen offen, wie ich vorgehen würde. Unverbindlich. Wenn es passt, bekommen Sie danach ein konkretes Angebot.

Erstgespräch

Erzählen Sie mir, wo es hakt.

Ein kurzes, unverbindliches Gespräch reicht meist, um zu sehen, ob und wie ich helfen kann. Ich melde mich persönlich bei Ihnen.

Bitte füllen Sie dieses Feld aus.
Bitte geben Sie eine gültige E-Mail-Adresse an.
Bitte füllen Sie dieses Feld aus.

Beim Absenden öffnet sich Ihr E-Mail-Programm mit einer fertigen Nachricht. Ihre Angaben werden erst übertragen, wenn Sie diese E-Mail selbst abschicken.